قالب های فارسی وردپرس 5
این وبلاگ جهت دسترسی آسان شما عزیزان به قالب های برتر وردپرس به صورت فارسی تدوین و راه اندازی شده است.قالب های فارسی وردپرس 5
این وبلاگ جهت دسترسی آسان شما عزیزان به قالب های برتر وردپرس به صورت فارسی تدوین و راه اندازی شده است.استفاده از کلمه کلیدی انتخاب شده در عنوان صفحه برای افزایش بازدید سایت
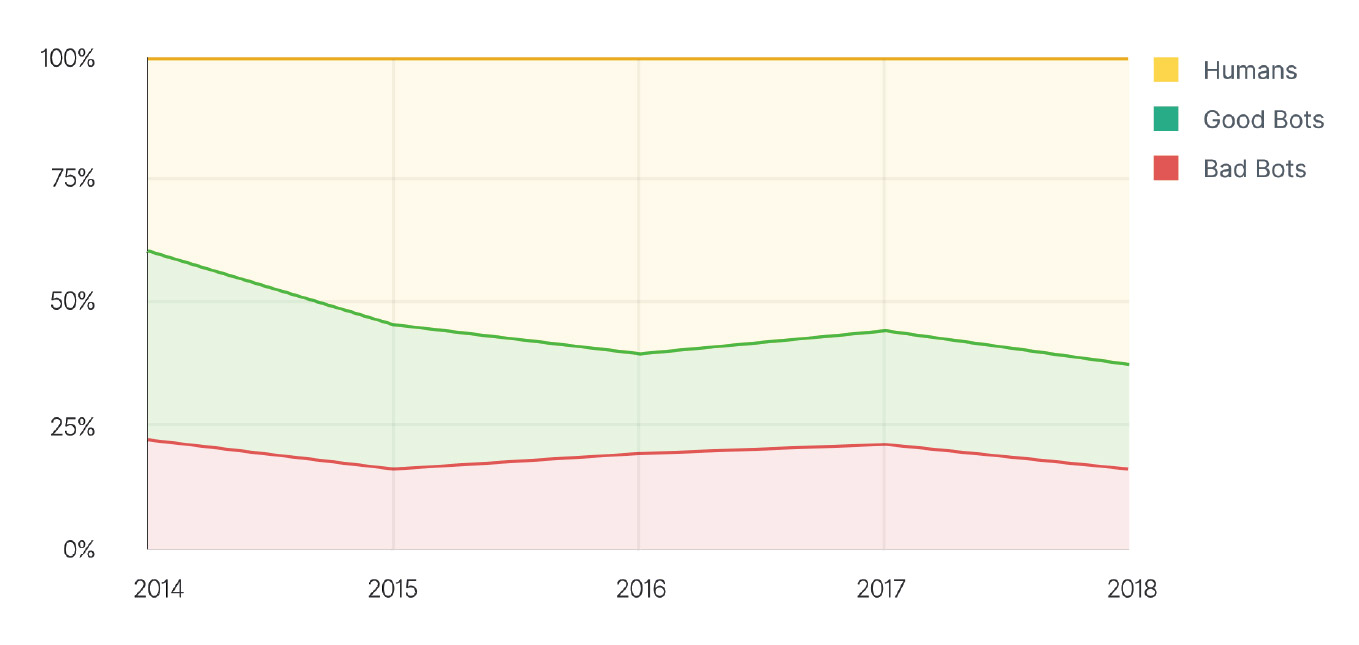
باتهای بد مسئول یکپنجم ترافیک اینترنت هستند
فضای اینترنت بسیار گسترده است و بدون شک یکپنجم از این فضا، مقدار بسیار عظیمی از ترافیک را شامل میشود. جالب است بدانید دقیقا همین مقدار ترافیک را باتهای مخرب استفاده میکنند. ترافیک خودکار ایجادشدهی باتها یکی از روشهای اصلی حمله به وبسایتها و اپلیکیشنهای موبایل و رابطهای برنامهنویسی کاربردی (API) بهشمار میرود. همچنین، ضررهای اقتصادی از بزرگترین مشکلات مربوطبه حملههای مذکور شناخته میشوند و صنعت بانکداری بهعنوان یکی از اهداف بالقوه با تهدید مواجه میشود.
طبق گزارش مؤسسهی Distil Research Lab که با عنوان باتهای بد منتشر شده، صدها میلیارد درخواسترا باتهای مخرب در شبکهی جهانی یافتهاند. چنین باتهایی میتوانند فعالیتهای خرابکارانهای مانند کنترل وبکمها و استخراج رقابتی دادهها را انجام دهند. همچنین، در این گزارش اشاره شده ۲۰.۴ درصد از فضای اینترنت را باتهای گفتهشده را اشغال کردهاند و ۷۳.۶ درصد از آنها با نام رباتهای پیشرفتهی مقاوم شناخته میشوند. البته طبق گزارش، ترافیک باتهای مخرب در سالهای اخیر بهلطف فناوریهای پیچیدهی رمزنگاری کاهش یافته است.
ضربهی سنگین باتها به صنایع مختلف
سرویسهای مالی بهعنوان یکی از اهداف بالقوه برای فعالیتهای خرابکارانهی باتها شناخته میشوند و ۴۲ درصد از مؤسسههای مالی چنین حملههایی تجربه کردهاند. مؤسسهی امنیتی Akamai در سال ۲۰۱۸، از یکمیلیارد درخواست جعلی در سرویسهای وابسته به مؤسسههای مالی خبر داد. همچنین، ترافیکهای خودکار به بخشهای دیگری مانند بلیطفروشی با ۳۹ درصد و سازمانهای دولتی با ۳۰ درصد و صنعت آموزش با ۳۸ درصد نیز حمله کردهاند. البته دراینمیان، دامینهای دولتی با کمترین حمله روبهرو شدهاند؛ زیرا منفعت مالی کمتری در پی دارند یا در موارد بسیاری، هیچ سودی عاید حملهکنندگان نمیکنند و بیشتر برای اهداف غیرمالی به آنها حمله میشود. برای مثال، با پدیدآمدن رأیگیریهای دیجیتال، ممکن است از چنین باتهایی برای ایجاد تداخل در فرایند ثبتنام رأیدهندگان و ساخت حسابهای کاربری استفاده کرد. باتهای مخرب شرکتهای هواپیمایی را نیز فراموش نکردهاند و ۲۵.۹ درصد از خطوط حملونقل هوایی نیز با حملهی آنها مواجه شدهاند.
صنعتهای بازی و قمار هم ظرفیت بسیار فراوانی برای جذب فعالیتهای مخرب بهسوی خود را دارند. ۲۵.۹ درصد از چنین سرویسهایی را ترافیک خودکار زیرفشار قرار دادهاند که بیش از یکچهارم از ترافیک باتهای مخرب را شامل میشود. جالب است بدانید تنها به ۱۸ درصد از دامنههای مربوطبه فروشگاهها و تجارت آنلاین حمله شده که بسیار کمتر از سطح موردانتظار است. فعالیتهای خرابکارانهی تجارت آنلاین بیشتر شامل کلاهبرداری با کارتهای اعتباری و سوءاستفاده از کارتهای هدیه و کنترل حسابهای کاربری سایر افراد میشود.
هکرها چگونه باتهای مخرب را استفاده میکنند
مقالههای مرتبط:
از باتهای بد بیشتر هکرها و کلاهبردارها و شخص یا شرکتی استفاده میکنند که قصد رقابت ناسالم را دارند. سپس، از چنین رباتهایی برای جمعآوری اطلاعات از وب، دزدی، کلاهبرداری ازطریق تراکنشها، اسپمکردن و حملههای DDoS استفاده میشود. بااینحال در برخی بخشها، مانند شرکتهای حملونقل هوایی و بلیتفروشیها، کنترل بیشتری روی ماهیت فعالیتها وجود دارد و عملکرد باتها تاحدزیادی محدود شده است؛ اما هر شخص یا شرکت، چه دولتی و چه خصوصی، میتواند هدفی برای اینگونه حملات باشد.
رباتهای پیشرفتهی مقاوم میتوانند میان حسابهای کاربری مختلف جابهجا شوند و آیپیهای متغیر جدید برای خود انتخاب کنند. حتی قادر هستند که وارد پراکسیهای ناشناس شوند و فعالیتهای انسانی را شبیهسازی کنند و به تغییر هویت خود ادامه دهند. در ۵ سال اخیر، حدود ۱۴.۷ میلیون نقص و افشای اطلاعات رخ داده است. دادههای افشاشدهی این حملهها برای اهداف خرابکارانه استفاده میشوند. برای مثال، کسبوکارهای دارای صفحه ورود کاربر، ناگهان حجم عظیمی از ترافیک را تجربه میکنند و بهدلیل تعداد بسیار زیاد درخواستها، دچار نقص میشوند. رباتهای پیشرفتهی مقاوم کُند عمل میکنند؛ اما میتوانند مسبب حملههای بسیار جدی باشند.
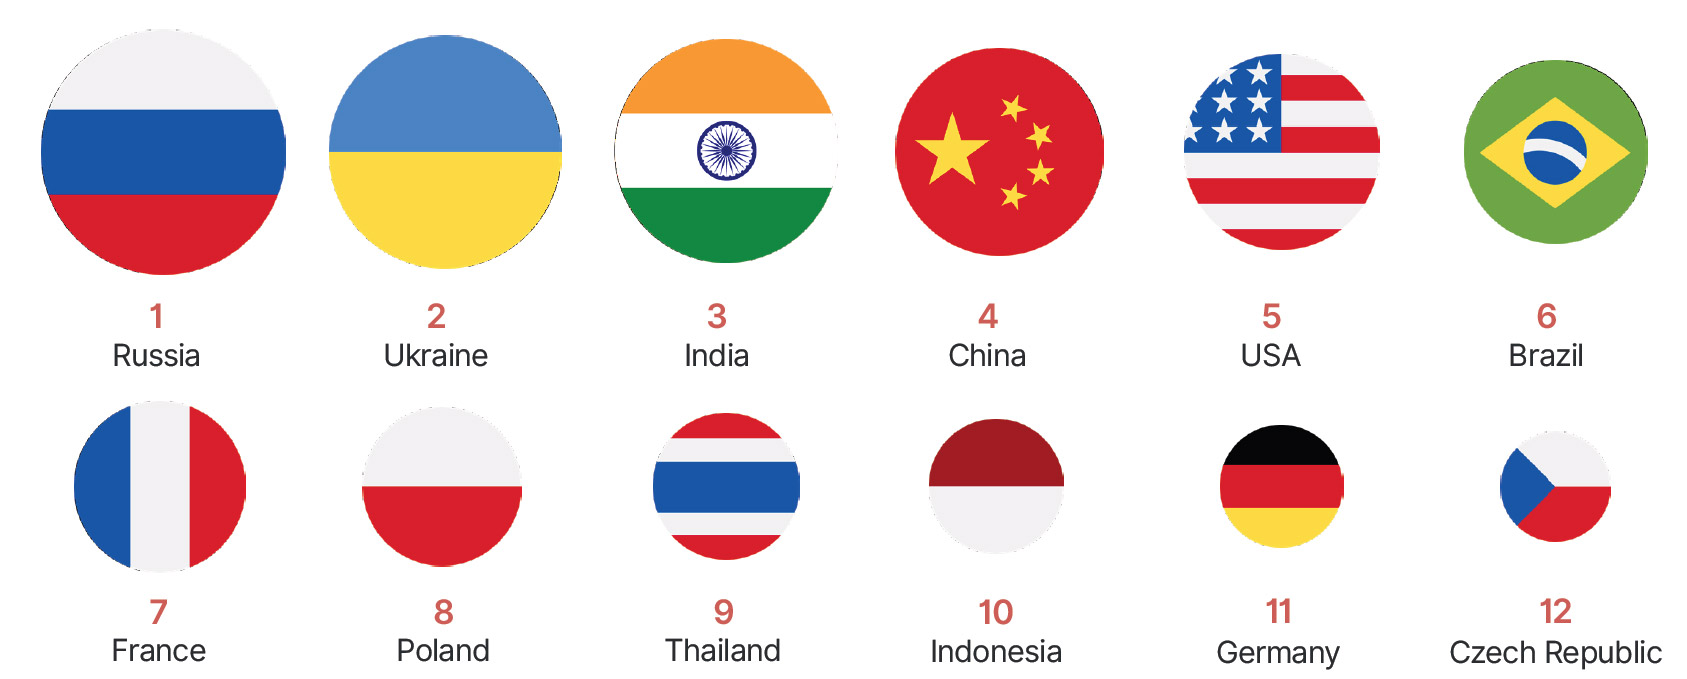
اگر بخواهیم از دیدگاه جغرافیایی به پدیدهی باتهای مخرب نگاه کنیم، ایالات متحدهی آمریکا جایگاه نخست را ازآنِ خود میکند. این کشور منشأ حدود ۵۳.۴ درصد از ترافیک باتها است و بزرگترین هدف جهانی محسوب میشود. درمقابل، روسیه و اوکراین با ۴۸ درصد از کل درخواستها برای مسدودسازی آیپی مواجه شدهاند.
جان مک آفی هویت خالق بیت کوین را افشا میکند
جان مکآفی که خالق یکی از شرکتهای پیشرو در زمینهی آنتیویروس است و اخیراً بهدلیل مسائل قانونی در صدر خبرها دیده میشود، ادعا کرده که با ساتوشی ناکاموتو (خالق بیت کوین) صحبت کرده است و قصد دارد هویت وی را افشا کند. البته در حال حاضر زمان دقیق برای این افشاگری مشخص نشده است. مکآفی چندی پیش در مصاحبهای با نشریه بلومبرگ خبر از افشای اطلاعات خود طی یک هفته داده بود اما پس از مدتی منصرف شده بود. همچنین در روز سهشنبه در توییتر خود اعلام کرد که چنین عملی میتواند به تلاشهای وی در مبارزه با درخواستها برای استرداد او به آمریکا، ضربه بزند.
سالها بحث و جدل بر سر پیشینهی ساتوشی ناکاموتو وجود دارد. حتی مشخص نیست که نام ناکاموتو مربوطبه فرد خاصی است یا متعلق به گروهی از پدیدآورندگان بیتکوین. نظریههایی مبنی بر مرگ ساتوشی ناکاموتو نیز وجود دارد. اما مکآفی در روزهای اخیر اعلام کرد که شخصیت مذکور زنده است و در خاک آمریکا زندگی میکند. همچنین طبق مصاحبهی تلفنی مکآفی از باهاماس، پدر بیتکوین چندان از تلاشها برای یافتن هویتش خرسند نیست.
مردم فراموش میکنند
پدیدآورندهی یکی از معتبرترین آنتیویروسهای جهان معتقد است که عمر خود را در تلاش برای یافتن هکرها سپری کرده است و بههمین دلیل گزینهای مناسب برای ردگیری ساتوشی ناکاموتو بهشمار میرود. او همچنین اعتقاد دارد که مردم فراموش کردهاند که وی یکی از افراد خبره در زمینهی فناوری است و زمانی جزو بهترینها شناخته میشده است.
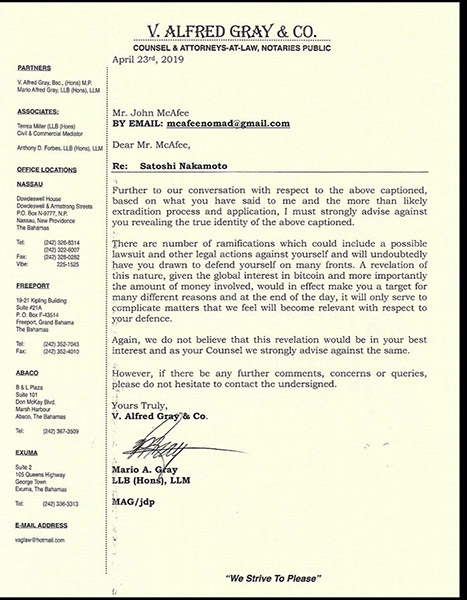
مکآفی در خصوص تأخیر در افشای اطلاعات خود نیز نامهای از سوی وکیلش منتشر کرده است. طبق گفتههای وکیل وی، انتشار جزئیات مربوطبه هویت ناکاموتو ممکن است در پروندههای قضایی جاری او اخلال ایجاد کند و حتی موجب شکایتهای جدیدتری نیز شود و در آخر او را در معرض اتهامهای تازهای قرار دهد. مکآفی گفته است که اکنون نمیتواند چنین ریسکی را بپذرید و ترجیح میدهد که صبر کند.
مکآفی شرکت McAfee Associates را در سال ۱۹۸۷ پایهگذاری کرد، اگرچه مالکیت شرکت طی این سالها چندین بار تغییر کرده است. همچنین پیشینهی شرکت به گروه امنیتی اینتل بازمیگردد و درواقع شاخهی جداشدهی اینتل محسوب میشود که برای مدت طولانی تحت مدیریت مکآفی بوده است. در حال حاضر ۵۱ درصد از سهام شرکت در اختیار دو مؤسسهی سرمایهگذاری عظیم است و ۴۹ درصد دیگر نیز در تصاحب اینتل قرار دارد. پس از ۳۲ سال و در سال ۲۰۱۷ نام مجموعه به McAfee LLC تغییر پیدا کرد. جان مکآفی در سال ۱۹۹۴ از سمت خود کنارهگیری کرد. او زمانی بهعنوان مظنون به قتل در بلیز بهشمار میرفت که پس از آن دوباره به ایالات متحده بازگشت. در سالهای اخیر سرمایهگذاری شدیدی روی ارزیهای مجازی انجام داده و حتی در ارتقاء و تبلیغ آنها در اکانت توییتر خود نیز گامهایی برداشته است. وی قصد دارد برای انتخابات ریاست جمهوری آمریکا نیز شرکت کند.
فشار بر قیمت بیتکوین
مکآفی میگوید که ناکاموتو ایدهی ساخت بیتکوین را در سال ۲۰۰۸ مطرح کرد و در ادامهی همان سال با گروهی از افراد اقدام به اجرایی کردن طرح خود کرد. اگر خبر زنده بودن ساتوشی ناکاموتو حقیقت داشته باشد، میتواند تغییر اساسی در بازار دادوستد بیتکوین ایجاد کند. احتمال میرود ناکاموتو بههمراه تعدادی از بنیانگذاران بیتکوین، مقدار زیادی از این ارز مجازی را در اختیار داشته باشند که ممکن است رقم آن به ۱ میلیون بیتکوین برسد. کافی است رقم مذکور را با کل حجم بازار بیتکوین که تنها ۱۷.۶ میلیون سکه است مقایسه کنیم تا متوجه شویم چه مقدار عظیمی از سرمایه در دستان ناکاموتو قرار دارد که در حدود ۵.۶ میلیارد دلار ارزش دارد. اما چون این سکهها حدود ۱۰ سال است که جابهجا نشدهاند، شائبهی زنده نبودن ناکاموتو را ایجاد کرده است. این فرضیه توسط گفتههای مردی در فلوریدا که ادعا دارد در ساخت بیتکوین همکاری داشته نیز حمایت شده است.
در صورت صحت داشتن ادعاهای مکآفی، سکههای تحت اختیار ناکاموتو ظرفیت ورود دوباره به بازار بیتکوین را دارند و میتوانند تاثیر زیادی روی قیمت آن بگذارند. در صورت فروش چنین حجم زیادی از سکه، فشار عظیمی روی قیمت بیتکوین وارد میشود. برای مثال میتوان به مؤسسهی تبادل بیتکوین Mt. Gox اشاره کرد که در سال ۲۰۱۰ در ژاپن تأسیس شد. این مؤسسه در زمان اوج خود بیش از ۷۰ درصد از تراکنشهای بیتکوین را انجام میداد اما پس از مدتی ادعای ورشکستگی کرد و سرویسهای خود را متوقف کرد. این شرکت حدود ۸۵۰ هزار بیتکوین در اختیار داشت و در بازههای زمانی گوناگون اقدام به فروش آنها میکرد تا بتواند با تأمین نقدینگی، بدهی خود را به مشتریان پرداخت کند. با هربار فروش بیتکوین از سوی مؤسسهی گفتهشده، قیمت این ارز کاهش شدیدی را تجربه میکرد و این اتفاق میتواند دوباره ازطریق سکههای ناکاموتو نیز تکرار شود.
گسترش بدافزار جدید استخراج رمز ارز با بهرهگیری از بدافزار قدیمی NSA
در سال ۲۰۱۷ بدافزارهایی فوق طبقهبندی شده از سازمان امنیت آمریکا NSA به سرقت رفت و در سرتاسر اینترنت پخش شد. مجرمان اینترنتی هنوز از آن بدافزارها و حفرههای هدف آنها استفاده میکنند تا درآمدهای غیرقانونی از راه نفوذ به شبکهها به دست بیاوند.
محققان امنیتی شرکت سیمانتک در جدیدترین گزارش خود خبر از بدافزاری بهنام Beapy دادند که از ابزارهای نفوذ افشا شده در سال ۲۰۱۷ استفاده میکند. بدافزار جدید در شبکههای سازمانی گسترش مییابد و از کامپیوترهای آنها برای اجرای کدها استخراج رمزارز استفاده میکند.
مقالههای مرتبط:
بدافزار Beapy ابتدا در ماه ژانویهی سال جاری میلادی کشف شد، اما نفوذ آن از ماه مارس به ۱۲ هزار آلودگی در ۷۳۲ سازمان رسید. بدافزار مذکور بیشتر شبکههای سازمانی را مورد هدف قرار میدهد که میزبان تعداد زیادی کامپیوتر هستند. زمانیکه کامپیوترهای بیشمار این شبکهها به ابزار استخراج رمزارز آلوده شوند، در مجموع درآمد خوبی را برای مجرمان به همراه خواهند داشت.
وقتی یکی نفر در سازمان، ایمیل آلودهای را باز کند، مسیر برای Beapy فعال میشود. پس از باز شدن ایمیل، بدافزار DoublePulsar افشاشده از اسناد NSA فعال شده و یک در پشتی دائمی در کامپیوتر قربانی ایجاد میشود. سپس ابزار دیگری از NSA بهنام EternalBlue به کار میافتد تا آسیبپذیری را در سرتاسر شبکه گسترش دهد. بدافزارهای مذکور در جریان بحران WannaCry در سال ۲۰۱۷ نیز دخیل بودند.
در مرحلهی پایانی نفوذ، هکر از بدافزار Beapy برای در دست گرفتن سرور شبکه استفاده میکند. به محض رسیدن به این سطح از کنترل، دیگر گسترش بدافزار و کدهای استخراج در کل شبکه کار دشواری نخواهد بود.
بدافزار Beapy نهتنها از ابزارهای NSA برای گسترش نفوذ استفاده میکند، بلکه ابزار متنبازی بهنام Mimikatz هم درکنار آن اجرا میشود تا اطلاعات افراد را سرقت کند. با استفاده از ابزار متنباز، اطلاعاتی همچون نام کاربری و رمز عبور از کامپیوتر اولیه دریافت میشود تا مسیر نفوذ به کامپیوترهای دیگر در شبکه، آسان شود. تحقیقات اخیر نشان میدهد که بیش از ۸۰ درصد از آلودگیهای Beapy در چین رخ دادهاند.
دزدیدن منابع کامپیوترها برای استخراج رمزارز (Cryptojacking) در ماههای اخیر کاهش یافته است. تعطیلی شرکت استخراج Coinhive هم در کاهش حملات بیتأثیر نبود. بههرحال نوسان قیمت رمزارزها بر درآمد مجرمان سایبری هم تأثیر داشته است، اما سرقت منابع پردازشی برای استخراج هنوز درآمد ثابت و مناسبی برای آنها محسوب میشود. درواقع چنین جرمهایی پرسودتر از پیادهسازی انواع دیگر بدافزار هستند.
در ماه سپتامبر، ۹۱۹ هزار کامپیوتر در معرض حملات امنیتی EternalBlue قرار داشتند. بسیاری از کامپیوترهای قربانی برای استخراج رمزارز استفاده میشدند. امروز این آمارها به بیش از یک میلیون کامپیوتر رسیده است.
دزدی منابع پردازشی برای استخراج رمزارز عموما در وبسایتها رخ میدهد. در چنین روشی، پردازندهی کامپیوتر کاربر به محض باز کردن زبانهی وبسایت آلوده، برای استخراج رمزارز مورد استفاده قرار میگیرد. دزدیهایی که با استفاده از فایلهای مشخص انجام میشوند، بازدهی و سرعت بالاتری دارند و درنتیجه درآمد مجرمان را هم افزایش میدهند.
آیا اطلاعات ۴۰ میلیون کاربر کافه بازار هک شده است؟ [بروزرسانی: تایید آسیبپذیری]
بحث امنیت اطلاعات نهتنها در کشور ما، بلکه در تمام سرویسهای دنیای فناوری اطلاعات در سطح جهان، یکی از مهمترین و در عینحال داغترین اخبار این حوزه است. شرکتهای مطرح این حوزه با میلیونها کاربر، بخش بزرگی از منابع خود را برای حفظ امنیت اطلاعات کاربران وقف میکنند. بااینحال هر سال شاهد نفود هکر و درز اطلاعات مختلفی هستیم که در این بین نام بزرگترین برندهای جهان نیز بهعنوان قربانی دیده میشود.
روز جاری، تصاویری از منبع کد و دیتابیس منتسب به کافه بازار در توییتر منتشر شد که به نقل از یک فعال توییتری، شامل اطلاعات ۴۰ میلیون کاربر این مارکت اندرویدی ایرانی میشود. اگر این اتفاق مورد تائید مراجع رسمی و مجموعه کافه بازار قرار بگیرد و از سوی دیگر، هکرها اقدام به انتشار اطلاعات بهدستآورده کنند، متاسفانه باید گفت با یکی از بزرگترین دزدیهای اطلاعات از سرویسهای داخلی کشور مواجه خواهیم بود!
در تماس تلفنی زومیت با مجموعه کافه بازار این موضوع مورد تأیید قرار نگرفت و امیر حقیقت، مدیر روابط عمومی کافه بازار اذعان داشت تیم فنی در حال بررسی موضوع است و در حال حاضر نمیتوان این اتفاق را تأیید یا رد کرد. در ابتدا این موضوع با صحبت کاربری با نام mohammad jorjandi در توییتر منتشر شد که با انتشار تصاویری نوشت:
منبع کد و دیتابیس کاربران کافه بازار در دست گروهی از هکرها و بخشی از آن منتشر شده است. بخشی از منبع را چک کردم که به نظر صحیح است؛ بهتر است خود کافهبازار این موضوع را انکار نکند. این سرویس بیش از ۴۰ میلیون نصب دارد و احتمالا این بزرگترین افشای اطلاعات سایبری ایران تا به امروز است. در حال بررسی منبع هستم؛ متاسفانه افشای اطلاعات قطعی است. پس از واکنش کافه بازار منبع در اختیار محققان قرار میگیرد (هماکنون در اینترنت موجود است، البته منتشرکننده من نیستم)؛ منتظر دریافت بخشی از اطلاعات کاربران هستم.

بااینحال پس از بررسی زومیت، هنوز هیچ اطلاعاتی از کاربران کافهبازار در فضای اینترنت منتشر نشده است. به نقل از دیگر کاربران توییتر این خبر نهتنها از نظر فنی ارزش و اعتباری ندارد، بلکه تنها یک False Alarm است. به عبارتی دیگر میتوان گفت با یک بزرگنمایی روبهرو هستیم.
بهروزرسانی ۱: توضیح کافهبازار در خصوص اخبار منتشرشده در شبکههای مجازی دربارهی امنیت کاربران
روز شنبه ۷ اردیبهشت گزارشهایی در خصوص وجود مشکلی امنیتی در بازار، در شبکههای اجتماعی منتشر شده که همچون هشدارهای امنیتی مشابه در گذشته، تیم فنی در حال بررسی همهجانبهی موضوع است. تاکنون شواهدی در زمینهی نشت اطلاعات حسابهای کاربری به دست نیامده است. چنانچه در ادامهی بررسیها نتایج تازهای به دست آید، بهطور شفاف به اطلاع کاربران خواهد رسید.
مهمترین اصل برای کافهبازار حفظ امنیت دادههای کاربران است؛ کافهبازار به کاربران خود اطمینان میدهد که مسئولانه تمامی اقدامات لازم جهت تأمین این امنیت را صورت میدهد. علاوهبر اقدامهای پیوستهای که در راستای حفظ امنیت سیستمها صورت میگیرد، استفاده از دانش کارشناسان امنیتی که بهصورت مسئولانه و قانونی، موارد امنیتی را متذکر میشوند، از سالها پیش در اولویت کافهبازار بوده است.
تخصیص صفحهی افشای مسئولانه و طرح اعطای پاداش در ازای کشف باگهای امنیتی (Bug Bounty Program) نیز با همین هدف انجام شده است و کافهبازار همواره از دریافت گزارشهای مسئولانهی امنیتی استقبال میکند؛ چرا که امنیت در دنیای دیجیتال مطلق نیست و تمامی شرکتهای نرمافزاری، اعم از کوچک و بزرگ، ممکن است در معرض آسیبپذیریهایی در این حوزه باشند و کافهبازار نیز خود را از این قاعده مستثنی نمیداند.
لازم به ذکر است اظهارنظرها از سوی افراد مختلف در شبکههای اجتماعی، بازتاب نظر شخصی آنها است و موضع رسمی کافهبازار تنها ازطریق حساب توییتر کافهبازار و وبلاگ روابط عمومی بازار اعلام میشود.
در صورت وجود هرگونه سؤال و جهت کسب اطلاعات بیشتر با پشتیبانی بازار با شماره ۴۱۲۵۳۰۰۰ -۰۲۱ تماس بگیرید.
بهروزرسانی ۲: توضیح کافهبازار در مورد آسیبپذیری امنیتی گزارششده
کافهبازار پیرو بیانیهی قبلی و در راستای سیاست خود مبنی بر شفافیت، کاربران را در جریان جزئیات جدید نتایج بررسیهای تیم فنی کافهبازار دربارهی گزارشی که صبح روز شنبه ۷ اردیبهشت در شبکههای اجتماعی انتشار یافت، قرار میدهد.
طبق بررسیهای تیم فنی کافهبازار مشخص شده است که منبعکد یکی از زیرسیستمهای وبسایت کافهبازار به دست افرادی خارج از مجموعه رسیده است؛ در عین حال، همچنان هیچگونه شواهدی در زمینه نشت اطلاعات حسابهای کاربری به دست نیامده است.
تیم فنی این مسئله را از ساعات ابتدایی روز شنبه با جدیت پیگیری کرد و اشکال امنیتی را شناسایی و برطرف کرد.
در عین حال، جهت اطمینان خاطر کاربران، ضروری است کافهبازار بر نکات زیر تاکید کند:
- این دسترسی تنها به بخشی از زیرسیستم وبسایت کافهبازار صورت گرفته که تاثیری در امنیت اپلیکیشن بازار و تلفن همراه کاربران ندارد.